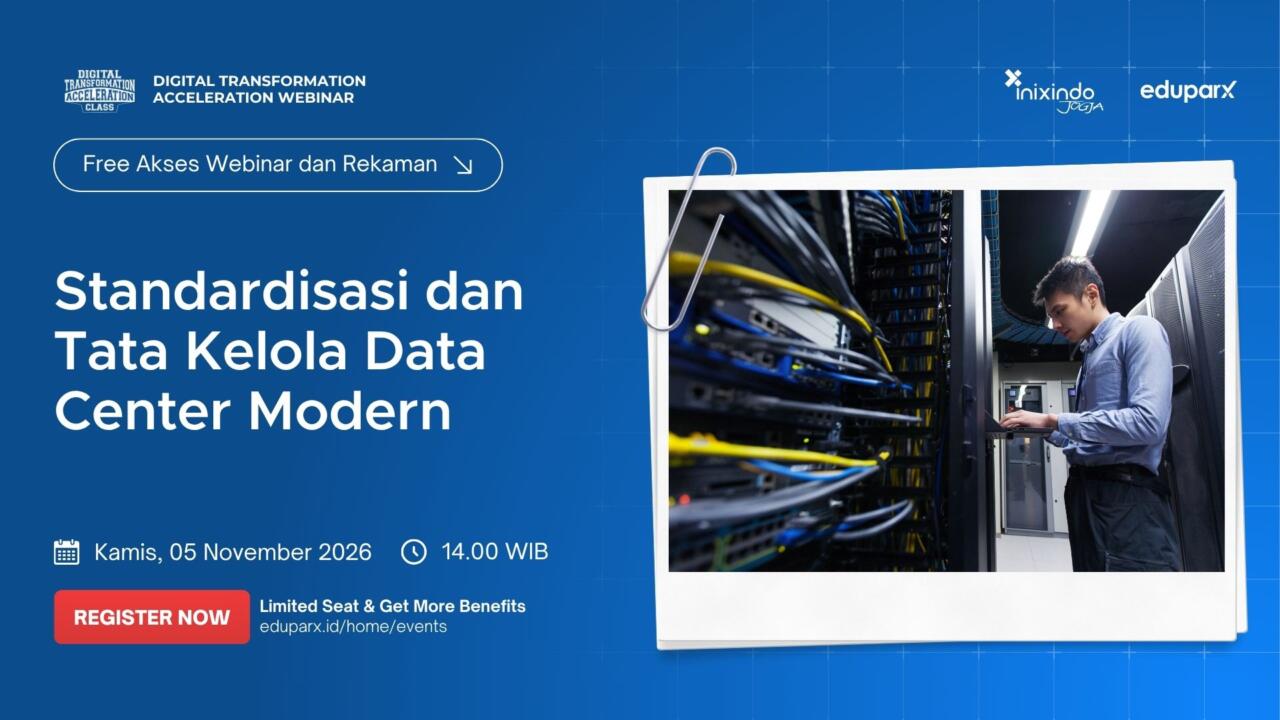
Pusat data telah menjadi infrastruktur kritikal dalam operasional organisasi modern. Sistem keuangan, layanan pelanggan, transaksi digital, hingga pengolahan data strategis bergantung pada ketersediaan layanan yang konsisten.

Dalam konteks ini, gangguan layanan bukan sekadar masalah teknis, melainkan risiko bisnis yang memiliki implikasi finansial, operasional, dan reputasional. Oleh karena itu, penerapan High Availability pada pusat data menjadi bagian penting dari strategi ketahanan dan manajemen risiko organisasi.

Dampak Downtime: Risiko yang Terukur

Laporan Uptime Institute Annual Outage Analysis (2022–2023) menunjukkan bahwa lebih dari 60% insiden downtime besar menyebabkan kerugian di atas USD 100.000, dan sekitar 25% kasus melampaui USD 1 juta per kejadian. Selain kerugian finansial langsung, organisasi juga menghadapi:

  • Potensi pelanggaran Service Level Agreement (SLA)

  • Gangguan layanan pelanggan atau publik

  • Risiko kepatuhan regulasi

  • Dampak reputasional jangka panjang

Tingkat availability umumnya dinyatakan dalam persentase uptime tahunan:

  • 99,9% ≈ 8,7 jam downtime per tahun

  • 99,99% ≈ 52 menit downtime per tahun

  • 99,999% ≈ 5 menit downtime per tahun

Perbedaan kecil dalam persentase tersebut menghasilkan perbedaan besar dalam eksposur risiko operasional.

Penyebab Umum Downtime di Pusat Data

Berbagai laporan industri menunjukkan bahwa sebagian besar gangguan disebabkan oleh faktor internal, seperti:

  • Kegagalan sistem kelistrikan

  • Gangguan sistem pendingin

  • Kesalahan konfigurasi

  • Desain redundansi yang tidak optimal

Temuan ini menegaskan bahwa desain arsitektur dan tata kelola operasional memiliki pengaruh signifikan terhadap tingkat keandalan pusat data.

High Availability sebagai Solusi Sistematis

High Availability (HA) merupakan pendekatan terstruktur untuk memastikan sistem tetap berjalan meskipun terjadi kegagalan pada salah satu komponennya.

Implementasi HA mencakup beberapa aspek utama:

Redundansi kelistrikan, seperti dual power path, konfigurasi UPS N+1 atau 2N, serta dukungan genset cadangan.

Redundansi sistem pendingin, dengan kapasitas cadangan dan monitoring suhu secara real-time.

Redundansi jaringan, melalui konektivitas multi-provider dan failover otomatis.

Redundansi sistem dan data, termasuk clustering server dan replikasi data untuk meminimalkan waktu pemulihan (MTTR).

Pendekatan ini bertujuan menghilangkan single point of failure serta menurunkan kemungkinan gangguan total pada sistem.

Peran SNI 8799 dalam Menjamin Keandalan Pusat Data

Di Indonesia, penerapan High Availability berkaitan erat dengan SNI 8799 sebagai standar pusat data nasional. Standar ini memberikan kerangka teknis dan operasional yang mencakup:

  • Sistem distribusi dan redundansi kelistrikan

  • Sistem pendingin dan tata ruang

  • Keamanan fisik dan proteksi kebakaran

  • Monitoring dan pengujian berkala

  • Klasifikasi tingkat keandalan pusat data

Dengan mengacu pada SNI 8799, organisasi dapat merancang pusat data dengan tingkat availability yang sesuai kebutuhan bisnis dan profil risiko. Standar ini membantu memastikan bahwa desain redundansi tidak dilakukan secara parsial, melainkan terintegrasi dan terdokumentasi.

Implementasi berbasis standar juga mempermudah proses audit, evaluasi kepatuhan, dan peningkatan berkelanjutan.

High Availability sebagai Bagian dari Strategi Business Continuity

High Availability berperan langsung dalam mendukung:

  • Business Continuity Planning (BCP)

  • Disaster Recovery Strategy

  • Pemenuhan SLA pelanggan

  • Kesiapan audit dan due diligence

Dengan pendekatan berbasis standar seperti SNI 8799, availability tidak lagi menjadi sekadar target operasional, tetapi bagian dari strategi mitigasi risiko korporat.

Downtime pusat data memiliki dampak finansial dan reputasional yang signifikan. Data industri menunjukkan bahwa sebagian besar insiden dapat diminimalkan melalui desain infrastruktur yang tepat dan tata kelola operasional yang disiplin.

High Availability menyediakan pendekatan sistematis untuk meningkatkan keandalan melalui redundansi, eliminasi single point of failure, dan monitoring berkelanjutan. Dalam konteks nasional, SNI 8799 memberikan kerangka standar yang memastikan pusat data dirancang dan dikelola secara terukur.

Dengan demikian, penerapan High Availability berbasis SNI 8799 merupakan langkah strategis dalam membangun pusat data yang resilien dan mendukung keberlanjutan bisnis jangka panjang.
Inixindo Jogja
Mon, October 26, 2026
Pelatihan ini memberikan kepada peserta suatu gambaran yang menyeluruh untuk memahami berbagai konsep, proses, dan tata cara pelaksanaan audit terhadap sistem informasi berbasis Teknologi Informasi (TI). Topik yang dibahas meliputi konsep & proses audit sistem informasi, tata kelola & manajemen TI, pengadaan & pengembangan sistem informasi, kegiatan operasional sistem informasi, serta perlindungan terhadap aset data & informasi. Pelatihan ini juga dapat digunakan sebagai persiapan untuk mengambil ujian sertifikasi CISA (Certified Information Systems Auditor) dari ISACA yang diakui secara internasional. Pada akhir pelatihan ini, peserta akan mampu melakukan kegiatan audit terhadap sistem informasi di organisasi atau perusahaan berbasis standar ITAF (Information…
Inixindo Jogja
Mon, November 2, 2026
Website merupakan salah satu pintu masuk ke sebuah instansi, dan didalamnya terdapat berbagai macam informasi yang confidential. Meski sudah membangun pertahanan berlapis-lapis, namun jika tidak dilakukan pengujian dengan metode terukur, maka belum bisa dikatakan aman. Web Penetratiron Testing merupakan mekanisme untuk menguji keandalan pertahanan web yang telah dibangun. Tentunya, manfaat yang akan didapatkan adalah pelaporan adanya celah yang dapat dieksploitasi masuk kedalam, sehingga bisa dilakukan perbaikan dan dapat memiliki skenario serangan yang mungkin diterima. Apa yang Anda pelajari? Fundamentals of Web Security Fingerprinting Web Servers and Web Applications Web Applications Vulnerability Assessment Form Input Testing Social Engineering Denial of Service…
Inixindo Jogja
Mon, November 2, 2026
Pelatihan dan Ujian Sertifikasi ini memberikan kepada para peserta berbagai pengetahuan dan keterampilan yang dibutuhkan sehingga menjadi kompeten dalam melaksanakan tugas sebagai seorang pengelola Sistem Keamanan Informasi di organisasinya. Berbagai hal yang akan mampu dilakukan oleh peserta antara lain adalah mengelola keamanan fisik, mengelola sistem pertahanan & perlindungan keamanan informasi, melakukan implementasi konfigurasi keamanan informasi, mengelola perimeter keamanan informasi, dan menerapkan kontrol akses. Setelah mengikuti pelatihan serta lulus ujian sertifikasi ini, maka peserta akan mendapatkan pengakuan sebagai seorang pengelola Sistem Keamanan Informasi yang kompeten dari Badan Nasional Sertifikasi Profesi (BNSP). Setelah mengikuti pelatihan ini, para peserta akan memiliki kompetensi dalam Skema Pengelolaan…
Inixindo Jogja
Mon, November 2, 2026
Pelatihan dan Sertifikasi Certified Ethical Hacker (CEH): Membangun Karier Keamanan Siber Anda! Mengapa CEH? Sertifikasi No. 1 Dunia: CEH telah menjadi standar industri dalam keamanan siber selama 20 tahun, diakui oleh lebih dari 50 perusahaan terkemuka dan pemerintah di seluruh dunia. Pengakuan Global: CEH diperingkat #1 dalam Ethical Hacking Certifications oleh ZDNet dan peringkat ke-4 di antara 50 Sertifikasi Keamanan Siber Terkemuka. Apa yang dipelajari di CEH ? Dasar-Dasar Ethical Hacking: Pelajari dasar-dasar isu utama dalam dunia keamanan informasi, termasuk kontrol keamanan informasi, undang-undang yang relevan, dan prosedur standar. Teknik Penyerangan: Menguasai berbagai teknik penyerangan seperti eksploitasi Border Gateway Protocol…
Inixindo Jogja
Mon, November 2, 2026
Dalam menangani kejahatan siber atau Cyber Crime, diperlukan pengetahuan terkait proses penanganan insiden keamanan dan peretasan yang mencakup teknik investigasi komputer seperti pengumpulan dan pengamanan bukti, forensik digital, serta standar pemulihan dara komputer dan peragkat mobile. Teknik investigasi komputer tersebut bisa digunakan oleh banyak instansi yang membutuhkan, seperti kepolisian, pemerintah, dan perusahaan swasta yang ingin mengamankan data dari serangan siber. Pelatihan ini akan memperkenalkan pada peserta tata cara untuk melakukan kegiatan pengumpulan, pengamanan, dan analisis bukti-bukti digital melalui bergai tool dan teknik forensik komputer yang juga mencakup metode pemulihan dara yang dihapus, dienkripsi, atau dirusak. Apa yang Anda pelajari? Pengenalan…
Inixindo Jogja
Wed, November 4, 2026
Melakukan Transformasi Digital agar tetap kompetitif di era Industri 4.0, membutuhkan kecepatan dan kelincahan yang tinggi, khususnya dalam mengelola berbagai proyek untuk mengembangkan Layanan Digital bagi pengguna atau customer. Untuk memastikan kesuksesan berbagai inisiatif Digital Transformation tersebut secara cepat dan berkualitas, maka perlu dilakukan pengelolaan proyek berbasis Agile dengan metode Scrum. Apa yang Anda pelajari? Pengenalan Agile Berbasis Scrum Prinsip dan Tata Nilai Scrum Peran dalam Scrum Team Product Owner. Development Team. Scrum Master. Tata Cara Scrum Sprint Planning. Sprint Execution. Daily Scrum. Sprint Review. Sprint Retrospective. Artefak Scrum User Story. Product Backlog. Sprint Backlog. Increment. Scrum Project Readiness Self-Assessment…